Les enquêteurs sont confrontés à un changement radical. Le contenu des communications, qui constituait autrefois le moteur de nombreuses enquêtes, devient de plus en plus difficile d’accès à mesure que le chiffrement, les messages éphémères et les protections renforcées des appareils se généralisent. Parallèlement, les smartphones, les applications, les réseaux, les services cloud et les appareils connectés génèrent des volumes sans précédent de données opérationnelles sur leur utilisation.
Ces traces sont communément appelées « traces numériques ». Les traces numériques désignent les données non liées au contenu générées à chaque fois qu'un appareil, une application ou un réseau est utilisé. Elles comprennent les enregistrements de connexion, les métadonnées de session, les traces de localisation, les identifiants d'appareils, les journaux système et d'innombrables autres enregistrements opérationnels créés en tant que sous-produits d'une activité normale. La plupart de ces données sont générées automatiquement, souvent sans intervention délibérée de la part de l'utilisateur.
Une trace numérique isolée fournit rarement à elle seule des informations pertinentes. Une mise à jour de localisation, un journal de session ou un événement réseau peut sembler insignifiant pris isolément. Leur valeur apparaît lorsqu’ils sont mis en corrélation entre différentes sources et alignés dans le temps, révélant ainsi des schémas de comportement, de déplacement et d’association qui, sans cela, resteraient cachés.
Contrairement au contenu, de nombreuses formes de traces numériques persistent même lorsque les communications sont chiffrées ou que les messages sont supprimés. Les appareils continuent de se connecter aux réseaux, les applications continuent de générer des métadonnées et les infrastructures continuent d'enregistrer les événements opérationnels. Ces traces constituent une source d'informations de plus en plus importante pour les enquêtes dans les environnements où le contenu traditionnel est limité ou indisponible.
La difficulté réside dans le fait que les traces numériques sont dispersées entre différents systèmes, fournisseurs, protocoles et référentiels de données. Intellego XT aide les enquêteurs à collecter, normaliser et mettre en corrélation ces éléments disparates, transformant ainsi des enregistrements isolés en renseignements exploitables. Associées à un tri assisté par l’IA et à une enquête menée par des analystes, ces traces numériques deviennent bien plus qu’un simple ensemble d’enregistrements techniques. Elles constituent désormais un cadre permettant de comprendre les comportements, les déplacements et les relations.
De minuscules traces d'identité, de mouvement et d'intention
La valeur des traces numériques provient rarement d’un seul enregistrement. Elle apparaît lorsque plusieurs traces sont corrélées, alignées dans le temps et l’espace, et utilisées pour se donner mutuellement un contexte. Grâce à ce processus, les enquêteurs peuvent mettre au jour des éléments de preuve concernant l’identité, les déplacements, le comportement et les relations qui, sans cela, resteraient cachés. Même lorsque le contenu des communications est chiffré, les métadonnées des sessions réseau peuvent révéler qu’une connexion a eu lieu, à quel moment, combien de temps elle a duré et le volume de données échangées. Parallèlement, les traces liées à la localisation, telles que les journaux RAN, les enregistrements Wi-Fi, les observations Bluetooth et d’autres indicateurs de proximité, permettent de situer les appareils dans l’espace physique et d’établir des schémas de déplacement. Les horodatages des caméras de vidéosurveillance et les événements de mouvement peuvent être mis en corrélation avec l’activité des appareils afin de corroborer la présence d’une personne et de déterminer si celle-ci se trouvait à proximité au moment où un appareil a été détecté.
Au-delà des données de réseau et de localisation, certaines traces numériques révèlent la manière dont un service ou une application a été utilisé(e) sans pour autant dévoiler le contenu sous-jacent. Les outils et techniques SS8, notamment la visibilité approfondie des paquets E-PXE, analysent l’activité des sessions chiffrées afin d’identifier les empreintes de protocole, les indicateurs de transfert de fichiers et les identifiants d’application. Ces signaux aident les analystes à comprendre le type d’activité qui s’est produite et à identifier l’application probablement impliquée, même lorsque le corps des messages reste inaccessible.
Les traces résidant sur l'appareil, telles que les journaux système, les historiques de connexion et les métadonnées des applications, persistent souvent après la suppression du contenu et peuvent révéler l'existence d'un fichier, l'endroit où il a été transmis ou les comptes impliqués. Les identifiants publicitaires, les registres publics, les fiches d'abonnés et les ensembles de données tiers peuvent enrichir les traces laissées par l'appareil en fournissant des indices d'attribution, des informations sur la propriété et un contexte supplémentaire.
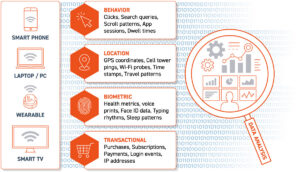
Les traces numériques facilitent les enquêtes lorsque les sources traditionnelles sont limitées ou indisponibles.
Prenons, à titre d’exemple concret, un appareil mobile au cours d’une journée. Au fur et à mesure de ses déplacements, il génère une série de traces numériques apparemment sans rapport les unes avec les autres. Les smartphones, les tablettes et les ordinateurs recherchent systématiquement les réseaux Wi-Fi disponibles (ou récemment utilisés) ainsi que les appareils Bluetooth connus avec lesquels ils ont déjà été connectés. Ce faisant, les tentatives de connexion, les événements de découverte, les demandes d’authentification et d’autres interactions peuvent être enregistrés par l’infrastructure sans fil, les points d’accès, les systèmes d’entreprise ou les systèmes de point de vente, par exemple. Ces enregistrements contiennent souvent des horodatages, des identifiants d’appareils, des identifiants de réseau et d’autres métadonnées qui permettent de déterminer quand et où un appareil a été détecté. Parallèlement, les enregistrements des réseaux cellulaires situent l’appareil à proximité de stations de base spécifiques, tandis que les sessions d’application et l’activité réseau indiquent quand l’appareil communiquait activement – dans de nombreux cas, l’application enregistre des informations de localisation très précises. Les systèmes de vidéosurveillance peuvent, de leur côté, capturer les déplacements dans les espaces physiques, créant ainsi une source supplémentaire d’informations corroborantes.
Pris isolément, chacun de ces enregistrements n’offre qu’une vision partielle de l’activité. Cependant, lorsqu’ils sont mis en corrélation, ils permettent de déterminer le parcours d’un appareil, la durée de son séjour à des endroits précis, les lieux fréquentés à plusieurs reprises et s’il était présent lors d’événements marquants. Au fil du temps, ces traces peuvent servir à établir un profil de vie, à identifier des liens entre les appareils et les individus, et à reconstituer des déplacements avec un niveau de détail qu’il serait difficile d’atteindre à partir d’une seule source.
Cela illustre bien la puissance des traces numériques. L'information pertinente ne provient pas d'un seul enregistrement. Elle émerge lorsque de nombreuses traces indépendantes sont alignées dans le temps, mises en corrélation entre différents systèmes et analysées dans le cadre d'une enquête plus large.
Intégrer les données numériques dans l'intelligence artificielle
Les traces numériques prennent toute leur valeur lorsqu'elles passent du statut d'enregistrements isolés à celui d'éléments s'inscrivant dans un contexte d'enquête. Prises isolément, ces traces peuvent sembler insignifiantes, mais lorsqu'elles sont recoupées entre différentes sources et mises en perspective dans le temps, elles peuvent aider les enquêteurs à comprendre l'identité, les déplacements, le comportement et les relations d'une personne. C'est ce processus, qui consiste à transformer des signaux fragmentés en informations pertinentes, qui permet de transformer les traces numériques en renseignements.
Les traces persistantes laissées après la suppression de données peuvent contrecarrer les efforts d’une personne visée pour échapper à la surveillance dans le cadre d’une enquête. Même si les personnes visées peuvent supprimer des fichiers ou recourir à des messageries cryptées pour empêcher l’accès à leur contenu, les journaux peuvent enregistrer le transfert d’un fichier, les horodatages peuvent indiquer qu’une session a eu lieu, et les traces laissées sur l’appareil peuvent révéler qu’un fichier a existé. Même lorsque la preuve principale a disparu, les traces qui l’entourent subsistent souvent.
Par exemple, lorsqu’un utilisateur supprime une photo de son téléphone, l’analyse médico-légale peut ne pas permettre de récupérer l’image elle-même, mais l’activité réseau peut indiquer que ce fichier précis a été téléchargé vers un service cloud, tandis que les métadonnées associées peuvent conserver des traces de ce transfert. De même, une application de messagerie chiffrée peut masquer le contenu des messages, mais les métadonnées de session et les événements d’association des appareils peuvent révéler que des communications ont eu lieu, à quel moment elles se sont produites, et quels appareils ou comptes étaient impliqués. Ces signaux résiduels peuvent justifier des ordonnances de conservation, étayer des mandats et des citations à comparaître, ou permettre d’identifier d’autres personnes d’intérêt.
La valeur de l'analyse réside dans la corrélation. Un événement de transfert vers le cloud, une trace d'appareil, un enregistrement de localisation et une session réseau peuvent sembler sans rapport les uns avec les autres lorsqu'ils sont examinés isolément. Lorsqu'ils sont mis en correspondance dans le temps et associés au même appareil, au même compte ou à la même personne, ils permettent d'établir une séquence d'activités qui ne serait pas visible à partir d'une seule source de données.
Intellego XT transforme les fragments de données numériques en intelligence opérationnelle en exploitant des sources hétérogènes, en normalisant les identifiants et en mettant en évidence les liens pertinents à grande échelle, afin de créer des chronologies, des graphes de liens et d’autres résultats qui fournissent des informations exploitables. La plateforme réduit l’effort manuel nécessaire pour assembler des éléments d’information disparates en un tout cohérent, ce qui permet aux analystes de se concentrer davantage sur l’analyse investigative et moins sur la préparation et la corrélation des données.
Les processus de renseignement légal de SS8 nécessitent systématiquement une validation et une prise de décision humaines, tout en déchargeant les analystes des tâches manuelles et répétitives afin qu’ils puissent travailler de manière plus efficace et performante. L’IA aide les analystes à identifier des schémas, des anomalies, des entités et des relations cachés au sein de vastes volumes de données numériques résiduelles, tout en laissant aux enquêteurs le contrôle du processus analytique. Elle transforme ces données numériques résiduelles fortuites en un complément opérationnel utile, venant s’ajouter aux autres sources de renseignement légal.
À mesure que le paysage du chiffrement et de la protection de la vie privée évolue, la capacité à collecter, à recouper et à analyser de manière légale et efficace les données non liées au contenu deviendra une compétence de plus en plus importante pour les services de police et les services de renseignement.
À propos de Kevin McTiernan
Kevin McTiernan est un professionnel chevronné avec plus de 20 ans d'expérience dans l'industrie de la sécurité. Son expertise couvre le big data, la cybersécurité, l'analyse de la sécurité des réseaux et la conformité réglementaire. En tant que vice-président des solutions gouvernementales chez SS8, Kevin est spécialisé dans la mise en œuvre de solutions de renseignement avancées pour le gouvernement américain, les forces de l'ordre et l'alliance Five Eyes. Il est un orateur accompli et un fervent partisan et bénévole de la National Child Protection Task Force (groupe de travail national pour la protection de l'enfance). Pour en savoir plus sur Kevin, consultez son profil LinkedIn.
À propos de SS8 Networks
En tant que leader dans les domaines de l'intelligence légale, géolocalisation et des données, SS8s'engage à rendre les sociétés plus sûres. Notre mission consiste à extraire, analyser et visualiser des informations stratégiques, afin de fournir des analyses en temps réel qui contribuent à sauver des vies. Forte de 25 ans d'expertise, SS8 est un partenaire de confiance des plus grandes agences gouvernementales et des principaux opérateurs de télécommunications à l'échelle mondiale, et se maintient constamment à la pointe de l'innovation.
Discovery est la dernière solution de SS8. Proposée sous forme d'abonnement, elle permet de multiplier la force d'investigation des polices locales et nationales en fusionnant, filtrant et analysant des volumes massifs de données d'investigation - en temps réel.
La gamme de solutions de surveillance, de fusion de données et d'analyse Intellego® XT est spécialement conçue pour les forces de l'ordre afin de leur permettre de collecter, d'analyser et de visualiser des ensembles de données complexes pour obtenir des renseignements d'enquête en temps réel.
LocationWise offre la plus grande précision de localisation de réseau vérifiée au monde, fournissant des informations de localisation actives et passives aux services d'urgence, aux forces de l'ordre et aux opérateurs de réseaux mobiles.
La plateforme de médiation Xcipio® répond aux exigences de l'interception légale dans n'importe quel type de réseau et offre la possibilité de transcoder (convertir) entre les versions de transfert d'interception légale et les familles standard.
Pour en savoir plus, contactez-nous à l'adresse suivante [email protected].