Los investigadores se enfrentan a un cambio fundamental. El contenido de las comunicaciones que antes servía de base para muchas investigaciones resulta cada vez más difícil de acceder, a medida que el cifrado, los mensajes que se borran automáticamente y las protecciones más sólidas de los dispositivos se van generalizando. Al mismo tiempo, los teléfonos inteligentes, las aplicaciones, las redes, los servicios en la nube y los dispositivos conectados están generando volúmenes sin precedentes de datos operativos sobre cómo se utilizan.
Estos rastros se conocen colectivamente como «huella digital». La huella digital consiste en los datos no relacionados con el contenido que se generan cada vez que se utiliza un dispositivo, una aplicación o una red. Incluye registros de conexión, metadatos de sesión, rastros de ubicación, identificadores de dispositivos, registros del sistema y un sinfín de otros registros operativos creados como subproducto de la actividad normal. La mayoría de estos datos se generan automáticamente, a menudo sin que el usuario realice ninguna acción deliberada.
Un único registro digital de actividad rara vez ofrece por sí solo información significativa. Una actualización de ubicación, un registro de sesión o un evento de red pueden parecer insignificantes si se analizan de forma aislada. Su valor se pone de manifiesto cuando se correlacionan entre distintas fuentes y se alinean a lo largo del tiempo, revelando patrones de comportamiento, movimiento y asociación que, de otro modo, permanecerían ocultos.
A diferencia del contenido, muchas formas de «huella digital» persisten incluso cuando las comunicaciones están cifradas o los mensajes se borran. Los dispositivos siguen conectándose a las redes, las aplicaciones siguen generando metadatos y la infraestructura sigue registrando eventos operativos. Estos rastros constituyen una fuente cada vez más importante de información para las investigaciones en entornos en los que el contenido tradicional es limitado o no está disponible.
El reto radica en que el rastro digital se encuentra fragmentado entre distintos sistemas, proveedores, protocolos y repositorios de datos. Intellego XT ayuda a los investigadores a recopilar, normalizar y correlacionar estos elementos dispares, transformando los registros aislados en información útil. En combinación con la clasificación asistida por IA y la investigación dirigida por analistas, el rastro digital se convierte en algo más que una simple recopilación de registros técnicos. Se convierte en un marco para comprender el comportamiento, los movimientos y las relaciones.
Pequeños indicios de identidad, movimiento e intención
El valor de los rastros digitales rara vez proviene de un único registro. Su valor surge cuando se correlacionan múltiples rastros, se alinean en el tiempo y el espacio, y se utilizan para crear contexto entre sí. A través de ese proceso, los investigadores pueden descubrir pruebas de identidad, movimiento, comportamiento y asociación que, de otro modo, permanecerían ocultas. Incluso cuando el contenido de las comunicaciones está cifrado, los metadatos de las sesiones de red pueden revelar que se produjo una conexión, cuándo ocurrió, cuánto tiempo duró y el volumen de datos intercambiados. Paralelamente, los rastros basados en la ubicación —como los registros de la red de acceso (RAN), los registros de Wi-Fi, las observaciones de Bluetooth y otros indicadores de proximidad— ayudan a situar los dispositivos en el espacio físico y a establecer patrones de movimiento. Las marcas de tiempo de las cámaras de CCTV y los eventos de movimiento pueden correlacionarse con la actividad de los dispositivos para corroborar la presencia y determinar si una persona se encontraba cerca cuando se detectó un dispositivo.
Más allá de los datos de red y de ubicación, algunos tipos de rastros digitales revelan cómo se ha utilizado un servicio o una aplicación sin desvelar el contenido subyacente. Las herramientas y técnicas de SS8, incluida la visibilidad profunda de paquetes E-PXE, analizan la actividad de las sesiones cifradas para identificar huellas de protocolos, indicadores de transferencia de archivos e identificadores de aplicaciones. Estas señales ayudan a los analistas a comprender qué tipo de actividad se ha producido e identificar la aplicación que probablemente esté implicada, incluso cuando no se puede acceder al contenido de los mensajes.
Los rastros que permanecen en el dispositivo, como los registros del sistema, los historiales de conexión y los metadatos de las aplicaciones, suelen persistir incluso después de que se haya eliminado el contenido y pueden revelar que un archivo existió, adónde se transmitió o qué cuentas estuvieron involucradas. Los identificadores publicitarios, los registros públicos, los registros de abonados y los conjuntos de datos de terceros pueden enriquecer los rastros del dispositivo con pistas de atribución, información sobre la propiedad y contexto adicional.
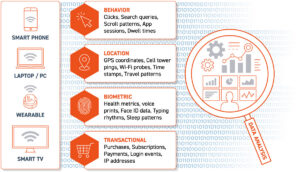
Las pruebas digitales mejoran las investigaciones cuando el contenido tradicional es escaso o no está disponible.
Como ejemplo práctico, pensemos en un dispositivo móvil a lo largo de un día. A medida que se desplaza, genera una serie de rastros digitales aparentemente inconexos. Los smartphones, las tabletas y los ordenadores buscan habitualmente redes Wi-Fi disponibles (o utilizadas recientemente) y dispositivos Bluetooth conocidos que se hayan utilizado en el pasado. En este proceso, los intentos de conexión, los eventos de detección, las solicitudes de autenticación y otras interacciones pueden quedar registrados, por ejemplo, por la infraestructura inalámbrica, los puntos de acceso, los sistemas empresariales o los sistemas de punto de venta. Estos registros suelen contener marcas de tiempo, identificadores de dispositivos, identificadores de red y otros metadatos que permiten determinar cuándo y dónde se detectó un dispositivo. Al mismo tiempo, los registros de la red móvil sitúan al dispositivo en las proximidades de estaciones base específicas, mientras que las sesiones de aplicaciones y la actividad de red permiten establecer cuándo el dispositivo se estaba comunicando activamente; en muchas circunstancias, la aplicación registrará información de ubicación muy precisa. Los sistemas de CCTV pueden capturar de forma independiente los movimientos a través de espacios físicos, lo que constituye otra fuente más de información corroborativa.
Por separado, cada uno de estos registros ofrece solo una visión limitada de la actividad. Sin embargo, al correlacionarlos entre sí, permiten determinar por dónde se ha desplazado un dispositivo, cuánto tiempo ha permanecido en lugares concretos, qué lugares se han visitado repetidamente y si ha estado presente durante acontecimientos significativos. Con el paso del tiempo, estos rastros pueden utilizarse para trazar un patrón de vida, identificar vínculos entre dispositivos y personas, y reconstruir desplazamientos con un nivel de detalle que sería difícil de alcanzar a partir de una sola fuente.
Esto ilustra el poder de los rastros digitales. La información útil no proviene de un único registro. Surge cuando se alinean en el tiempo numerosos rastros independientes, se correlacionan entre distintos sistemas y se analizan como parte de un panorama investigativo más amplio.
Incorporar los datos de salida digitales a la inteligencia
Los rastros digitales adquieren valor cuando pasan de ser registros aislados a formar parte de un contexto de investigación. Los rastros individuales pueden revelar muy poca información por sí solos, pero cuando se correlacionan entre distintas fuentes y se alinean a lo largo del tiempo, pueden ayudar a los investigadores a comprender la identidad, los desplazamientos, el comportamiento y las relaciones. Este proceso de convertir señales fragmentadas en información significativa es lo que transforma los rastros digitales en inteligencia.
Los rastros persistentes que quedan tras el borrado de datos pueden frustrar los esfuerzos de un sujeto por eludir la visibilidad de la investigación. Aunque los sujetos puedan borrar archivos o recurrir a la mensajería cifrada para impedir el acceso al contenido, los registros pueden reflejar la transferencia de un archivo, las marcas de tiempo pueden indicar que se produjo una sesión y los rastros del dispositivo pueden revelar que un archivo existió en algún momento. Incluso cuando la prueba principal ha desaparecido, a menudo quedan rastros.
Por ejemplo, cuando un usuario borra una foto de un teléfono móvil, es posible que el análisis forense no pueda recuperar la imagen en sí, pero la actividad de red puede indicar que ese archivo concreto se subió a un servicio en la nube, mientras que los metadatos asociados pueden conservar pruebas de la transferencia. Del mismo modo, una aplicación de mensajería cifrada puede ocultar el contenido de los mensajes, pero los metadatos de la sesión y los eventos de asociación de dispositivos pueden revelar que se produjeron comunicaciones, cuándo tuvieron lugar y qué dispositivos o cuentas estuvieron involucrados. Esas señales residuales pueden justificar órdenes de conservación de datos, respaldar órdenes judiciales y citaciones, o identificar otros sujetos de interés.
El valor de la investigación radica en la correlación. Una carga a la nube, un dato de un dispositivo, un registro de ubicación y una sesión de red pueden parecer inconexos si se analizan por separado. Sin embargo, cuando se alinean en el tiempo y se vinculan al mismo dispositivo, cuenta o persona, permiten establecer una secuencia de actividades que no sería visible en ninguna fuente de datos por sí sola.
Intellego XT transforma fragmentos de datos residuales digitales en inteligencia operativa mediante la ingesta de fuentes heterogéneas, la normalización de identificadores y la puesta de relieve de conexiones relevantes a gran escala, con el fin de crear líneas temporales, grafos de enlaces y otros resultados que generen información útil. La plataforma reduce el esfuerzo manual que supone unir fragmentos de información para formar un todo coherente, lo que permite a los analistas centrarse más en el análisis de investigación y menos en la preparación y correlación de datos.
Los flujos de trabajo de inteligencia legal de SS8 requieren sistemáticamente la validación y la toma de decisiones por parte de personas, al tiempo que liberan a los analistas de tareas manuales y repetitivas para que puedan trabajar de forma más eficiente y eficaz. La inteligencia artificial ayuda a los analistas a identificar patrones, anomalías, entidades y relaciones ocultas en grandes volúmenes de datos digitales residuales, al tiempo que permite a los investigadores mantener el control del proceso analítico. Estos datos transforman los residuos digitales incidentales en un complemento práctico desde el punto de vista operativo, junto con otras fuentes de inteligencia legal.
A medida que evoluciona el panorama del cifrado y la privacidad, la capacidad de recopilar, correlacionar y analizar datos no relacionados con el contenido de forma legal y eficaz se convertirá en una habilidad cada vez más importante para las fuerzas del orden y los organismos de inteligencia.
Acerca de Kevin McTiernan
Kevin McTiernan es un experimentado profesional con más de 20 años de experiencia en el sector de la seguridad. Sus amplios conocimientos abarcan big data, ciberseguridad, análisis de seguridad de redes y cumplimiento normativo. Como Vicepresidente de Soluciones Gubernamentales en SS8, Kevin se especializa en la implementación de soluciones avanzadas de inteligencia para el Gobierno de Estados Unidos, las fuerzas de seguridad y la alianza Five Eyes. Es un consumado orador público y un firme partidario y voluntario de la National Child Protection Task Force. Puede obtener más información sobre Kevin en su perfil de LinkedIn.
Acerca de SS8 Networks
Como líder en inteligencia legal, de localización y de datos, SS8se compromete a hacer que las sociedades sean más seguras. Nuestra misión consiste en extraer, analizar y visualizar información crítica, proporcionando datos en tiempo real que ayudan a salvar vidas. Con 25 años de experiencia, SS8 es un socio de confianza de las agencias gubernamentales y los proveedores de comunicaciones más importantes del mundo, y se mantiene constantemente a la vanguardia de la innovación.
Discovery es la última solución de SS8. Se ofrece en forma de suscripción y es un multiplicador de la fuerza de investigación para que la policía local y estatal pueda fusionar, filtrar y analizar volúmenes masivos de datos de investigación en tiempo real.
La gama de soluciones de monitorización, fusión de datos y análisis Intellego® XT está optimizada para que los cuerpos de seguridad puedan recopilar, analizar y visualizar conjuntos de datos complejos con el fin de obtener información de inteligencia para la investigación en tiempo real.
LocationWise ofrece la mayor precisión auditada de localización de redes en todo el mundo, proporcionando inteligencia de localización activa y pasiva para servicios de emergencia, fuerzas de seguridad y operadores de redes móviles.
La plataforma de mediación Xcipio® satisface las exigencias de la interceptación legal en cualquier tipo de red y ofrece la posibilidad de transcodificar (convertir) entre versiones de traspaso de interceptación legal y familias estándar.
Para más información, Contacto en [email protected].