Dans de nombreuses entreprises, la gestion des certificats de sécurité est souvent reléguée au second plan, y compris dans les environnements de médiation des fournisseurs de services de communication (CSP). Dans la mesure du possible, de nombreux ingénieurs ont longtemps évité de devoir gérer les renouvellements de certificats en fixant des dates d'expiration à des décennies dans le futur, une mauvaise pratique de sécurité qui élargit la surface d'attaque. D'autres ont recours à des processus informels, tels que la configuration de rappels dans le calendrier, la création de feuilles de calcul sur leur ordinateur de bureau ou l'élaboration de scripts sur mesure non documentés ; toutes ces méthodes sont fragiles et échouent souvent en raison de l'entropie et du roulement du personnel. Les conséquences vont des conférences téléphoniques de dernière minute en pleine nuit aux pertes financières résultant d'interruptions de service prolongées et de violations des accords de niveau de service (SLA).
Plusieurs facteurs concourent à accélérer le rythme de délivrance, d'expiration et de renouvellement des certificats. Le Certification Authority Browser Forum (CA/Browser Forum) promeut des pratiques visant à raccourcir progressivement la durée de vie des certificats, ce qui aboutira à l'obligation de les renouveler tous les 47 jours à compter du 15 mars 2029. Parallèlement, le protocole TLS mutuel (mTLS) devient la norme sur les interfaces 5G ; comme le mTLS nécessite à la fois des certificats client et serveur, le nombre de certificats à gérer double de fait. Ensemble, ces facteurs multiplient la charge opérationnelle liée à la gestion des certificats, rendant les pratiques manuelles et informelles désormais obsolètes.
La plateforme SS8 fournit une autorité de certification pour les renseignements légaux (LI CA) intégrée et conforme aux normes, afin de formaliser le cycle de vie de la gestion des certificats. La LI CA intègre des fonctionnalités d'automatisation opérationnelle qui renforcent la sécurité tout en améliorant l'efficacité et en réduisant les erreurs potentiellement coûteuses.
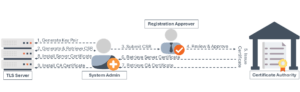
Procédure de demande de certificat
Combler les lacunes opérationnelles liées au renouvellement manuel des certificats
La plupart des processus de gestion des certificats sont inefficaces et peu performants en raison des procédures manuelles fastidieuses sur lesquelles ils reposent. En général, une personne ou une équipe génère une demande de signature de certificat (CSR), la transmet à un administrateur de certificats de l'infrastructure à clé publique (PKI) locale, qui la vérifie et la transmet à une autorité de certification (CA). Une fois que l'AC a émis le certificat, celui-ci est renvoyé par le même chemin à l'initiateur de la demande, qui attend un e-mail contenant le certificat signé.
L'installation nécessite des étapes manuelles supplémentaires, telles que la mise à disposition des fichiers PEM reçus par e-mail ou via un autre moyen de transfert, la création et l'application de profils de sécurité, ainsi que la vérification de la connectivité. Ces étapes sont généralement réalisées à l'aide d'une combinaison d'interactions via l'interface graphique, d'échanges d'e-mails et de transferts de fichiers, selon des processus lents, sujets aux erreurs et difficiles à auditer. Les transferts manuels augmentent le risque de perte de clés ou d'installation d'un certificat erroné et créent un délai entre l'émission et le déploiement, tandis que les opérateurs ne disposent pas d'un inventaire unique et faisant autorité des certificats et de leur durée de validité restante.
La plateforme SS8 répond à ces défis en proposant un canal automatisé de type « machine à machine », conforme aux normes, pour la gestion du cycle de vie des certificats, basé sur le protocole CMPv2 (Certificate Management Protocol v2). Plutôt que de s'appuyer sur des signatures manuelles et des e-mails, les entités finales peuvent initialiser, demander et recevoir des certificats par programmation. Le CMPv2 prend en charge les échanges authentifiés et vérifiables ainsi que l'application des profils de certificats, ce qui permet de déclencher automatiquement les renouvellements à l'approche de la date d'expiration et de provisionner ou révoquer les certificats sans intervention humaine.
Au final, ces mesures permettent de renforcer la résilience opérationnelle, en réduisant le nombre d'expirations imprévues et en supprimant les feuilles de calcul peu fiables ainsi que les scripts gérés par une seule personne, au profit d'une source unique et fiable d'informations sur l'état des certificats.
Autorité de certification pour le renseignement légal fondée sur des normes
La spécification 3GPP 33.127 stipule que l'ADMF doit mettre en œuvre une autorité de certification LI (LI CA) chargée de délivrer et de gérer les certificats destinés aux composants de renseignement légal. Concrètement, cela signifie que la LI CA est déployée en tant que sous-autorité de certification de la racine de l'infrastructure PKI de l'opérateur, et qu'elle est chargée de créer, de maintenir et de révoquer les certificats d'identité et de chiffrement utilisés par les composants LI. L'autorité de certification LI doit fournir un certificat unique par composant LI et prendre en charge les contrôles opérationnels et l'auditabilité attendus d'une infrastructure à clé publique (PKI) qui sous-tend les fonctions d'interception légale.
La plateforme Xcipio de SS8 met en œuvre une autorité de certification (CA) dédiée à l'interception légale (LI CA) qui expose des interfaces de protocole de cycle de vie pour l'automatisation et qui peut être intégrée à l'ADMF ou fonctionner comme un service autonome. Elle prend en charge les profils de certificats et les profils d'entités finales afin que l'émission respecte les contraintes de politique, et elle publie les informations de révocation. La LI CA est conçue pour être l'émetteur de référence et pour s'intégrer de manière flexible à l'architecture globale d'interception légale, quelle que soit la plateforme.
La solution SS8 LI CA met en œuvre l'ensemble de messages CMPv2 dont les opérateurs ont besoin, notamment la prise en charge des demandes d'initialisation, de certification, de mise à jour des clés et de révocation, en associant ces flux de protocole à une gestion des profils et à des fonctions de reporting pilotées par une interface graphique. La SS8 LI CA, basée sur des normes et indépendante des fournisseurs, est parfaitement adaptée à une utilisation par les grands fournisseurs de services de communication (CSP) présents dans plusieurs pays et soumis à de nombreux régimes réglementaires différents, en particulier les opérateurs mobiles virtuels (MVNO) qui doivent également s'interconnecter avec divers opérateurs de réseau mobile (MNO) hôtes, partenaires d'itinérance et centres de compensation transfrontaliers – chacun nécessitant des certificats TLS/SSL à authentification mutuelle. En gérant les certificats pour les composants de médiation Xcipio ainsi que pour les fournisseurs tiers de médiation ou d’accès, la SS8 LI CA crée un cycle de vie centralisé des certificats dans des environnements hétérogènes. Cela aide les opérateurs multi-pays à satisfaire aux exigences en matière de certificats pour de multiples protocoles de signalisation, à maintenir des relations avec diverses autorités de certification et à surmonter les pratiques informatiques régionales cloisonnées.
Cette flexibilité est essentielle pour les opérateurs qui gèrent plusieurs piles de médiation, des réseaux d'accès radio (RAN) multifournisseurs et des points d'intérêt (POI) répartis géographiquement. Une seule autorité de certification de renseignement légal (LI CA) permet de réduire les doublons, d'assurer la cohérence des profils et de simplifier les audits. De plus, les capacités de gestion du cycle de vie de la LI CA ne se limitent pas au renseignement légal ; les mêmes processus d'automatisation et d'application des politiques peuvent être appliqués à d'autres domaines de l'infrastructure PKI au sein du parc de l'opérateur, faisant ainsi de la LI CA un atout opérationnel réutilisable.
À propos de Simon Mason
Simon Mason est architecte de solutions chez SS8 et possède plus de 25 ans d'expérience dans le domaine de l'ingénierie logicielle et des télécommunications. Spécialisé dans les solutions de localisation de réseaux, il fait partie de l'équipe produit LocationWise de SS8, qui aide les forces de l'ordre, les agences gouvernementales et les services d'urgence à localiser les incidents de sécurité publique et à y répondre. Il est titulaire d'une maîtrise en informatique de l'université d'État de Californie et d'une licence en ingénierie industrielle de l'université d'État polytechnique de Californie. Pour en savoir plus sur Simon, consultez son profil LinkedIn ici.
À propos de Rory Quann
Rory Quann est ingénieur en chef spécialisé dans les solutions gouvernementales de bout en bout chez SS8 Networks et apporte avec lui plus de14 années d'expérience dans l'industrie de l'interception légale et de l'analyse de données. Avant de rejoindre SS8 en 2013, Rory a travaillé pour BAE System Applied Intelligence où il s'est concentré sur les déploiements gouvernementaux à grande échelle de solutions de renseignement. Rory a occupé de nombreux postes dans le domaine du renseignement légal, allant d'ingénieur de déploiement à consultant système, en passant par ingénieur commercial spécialisé dans les déploiements passifs à l'échelle nationale. Rory est un ingénieur certifié Microsoft MCSA et un ingénieur de déploiement certifié EMC. Pour en savoir plus sur Rory, consultez son profil LinkedIn ici.
À propos de SS8 Networks
En tant que leader dans le domaine de l'intelligence légale et de la localisation, SS8 s'engage à rendre les sociétés plus sûres. Notre mission est d'extraire, d'analyser et de visualiser les informations critiques, en fournissant des informations en temps réel qui aident à sauver des vies. Avec 25 ans d'expertise, SS8 est un partenaire de confiance des plus grandes agences gouvernementales et des plus grands fournisseurs de communication, restant constamment à la pointe de l'innovation.
Discovery est la dernière solution de SS8. Proposée sous forme d'abonnement, elle permet de multiplier la force d'investigation des polices locales et nationales en fusionnant, filtrant et analysant des volumes massifs de données d'investigation - en temps réel.
Le portefeuille de surveillance et d'analyse de données Intellego® XT est optimisé pour les organismes d'application de la loi afin de capturer, d'analyser et de visualiser des ensembles de données complexes pour obtenir des renseignements d'enquête en temps réel.
LocationWise offre la plus grande précision de localisation de réseau vérifiée au monde, fournissant des informations de localisation actives et passives aux services d'urgence, aux forces de l'ordre et aux opérateurs de réseaux mobiles.
La plateforme de médiation Xcipio® répond aux exigences de l'interception légale dans n'importe quel type de réseau et offre la possibilité de transcoder (convertir) entre les versions de transfert d'interception légale et les familles standard.
Pour en savoir plus, contactez-nous à l'adresse suivante [email protected].